
En algún lugar de Corea del Norte, o quizá en una ciudad fronteriza de China, se oculta un hombre cuyo rostro lleva ocho años en los archivos de los fugitivos más buscados por el FBI. En la foto aparece con el pelo negro peinado y la expresión seria propia de una imagen para un documento.
Se llama Park Jin Hyok. Según su ficha habla coreano, inglés y mandarín. Durante años se desplazó entre Corea del Norte y China y su perfil encajaba con el de muchos jóvenes programadores de empresas tecnológicas. Sin embargo, Washington sostiene que ese informático es en realidad un miembro de la élite del ejército digital de Kim Jong-un.
El FBI atribuye a Park participación en la maquinaria clandestina responsable del sabotaje a Sony Pictures y del virus WannaCry, que en 2017 afectó hospitales, empresas y administraciones en todo el mundo. Desde 2018 la justicia estadounidense lo busca por su implicación en varios de los ciberataques más relevantes de los últimos años.
Park no actúa de forma aislada. En los carteles del FBI aparecen otros norcoreanos con perfiles parecidos: ingenieros y programadores que, según las autoridades, ejercen el robo digital como una actividad estatal. Una revisión de expedientes identifica al menos 24 norcoreanos reclamados por EEUU en investigaciones relacionadas con ciberataques, fraudes tecnológicos y blanqueo de capitales.
Park pertenece al grupo Lazarus, vinculado a la Oficina General de Reconocimiento (RGB), la potente agencia de inteligencia militar norcoreana. Junto a él figuran Jon Chang Hyok —nacido en 1989 y conocido por los alias Quan Jiang y Alex Jiang— y Kim Il, que utilizaba los nombres Julien Kim y Tony Walker. Los tres fueron acusados en 2021 por una operación que habría sustraído más de 1.300 millones de dólares mediante ataques a bancos, software malicioso camuflado como aplicaciones financieras y estafas con criptomonedas.
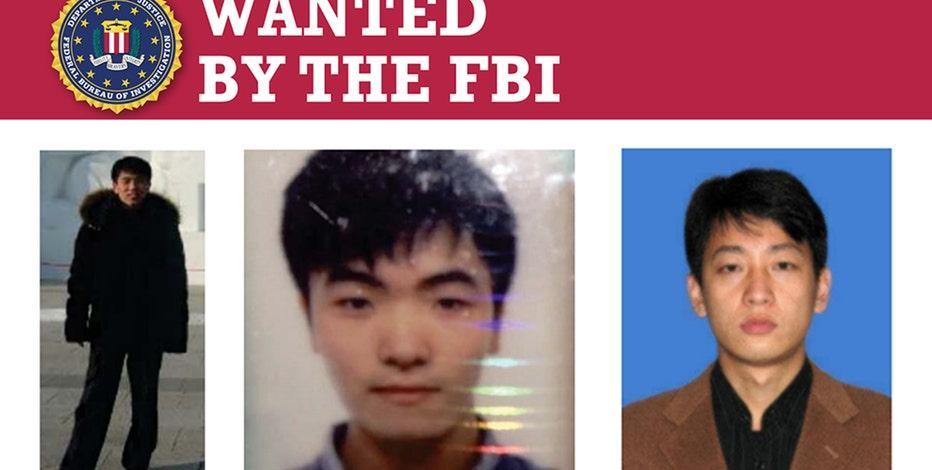
Jon Chang Hyok y Park Jin Hyok, figurados por el FBI como buscados por varios ciberataques.
Otro acusado, Rim Jong Hyok, está señalado por ataques de ransomware contra hospitales en EEUU: secuestro de sistemas, exigencia de rescates y uso de fondos para financiar operaciones de espionaje contra empresas del sector militar y tecnológico. El FBI lo vincula a Andariel, otra unidad de la inteligencia norcoreana, y ofrece hasta diez millones de dólares por información sobre ciberataques dirigidos por Rim.
Este grupo de hackers volvió a estar en el centro de la atención tras el asalto a Binance del 29 de octubre pasado: en cuestión de horas, atacantes vaciaron carteras de la mayor plataforma de intercambio y se llevaron aproximadamente 6.400 millones de dólares. El FBI atribuyó el golpe a TraderTraitor, un grupo que ya había sido señalado por el robo de 1.500 millones a Bybit en febrero de 2025.
Kim Yo-Jong, la influyente hermana del líder norcoreano, calificó las acusaciones sobre el robo a Binance como una “grave provocación política” y “retórica absurda”. En un comunicado difundido por la agencia KCNA denunció que EEUU intenta desacreditar sistemáticamente a Corea del Norte relacionándola con grandes operaciones de ciberdelincuencia, sostuvo que no es la primera vez que Washington difunde desinformación sobre Pyongyang y advirtió que Corea del Norte respondería ante provocaciones.
El asalto a Binance, considerado el mayor robo de criptomonedas de la historia, volvió a enfocar la atención sobre esta red de hackers y sobre cómo uno de los países más aislados del planeta ha desarrollado la capacidad de desafiar a grandes actores tecnológicos y financieros occidentales.
Una investigación de NK News reconstruye cómo Pyongyang transformó su talento informático en una industria global destinada a obtener divisas. Tres exempleados tecnológicos norcoreanos relatan desde dentro cómo fueron reclutados, cómo se organizó el despliegue internacional y cómo acabaron infiltrándose en empresas extranjeras para generar ingresos para el régimen.
Los informes señalan que esta estructura se desarrolló durante décadas: según un análisis del Centro de Estudios Estratégicos e Internacionales (CSIS) publicado en marzo, los trabajadores tecnológicos norcoreanos habrían generado entre 350 y 800 millones de dólares anuales en 2024. Para conseguir empleos remotos en empresas extranjeras usan currículos falsos, identidades robadas y entrevistas manipuladas.
Algunos operan desde China o Rusia; otros emplean intermediarios que mantienen ordenadores encendidos en EEUU para simular presencia local. Los investigadores han detectado incluso el uso de inteligencia artificial para crear fotos profesionales y superar entrevistas con vídeos deepfake. Lo que comenzó como una manera de cobrar sueldos en dólares se ha convertido en una estructura internacional que combina empleo encubierto, espionaje industrial, extorsión y robo de activos digitales.
Entramado entre Corea, China y Rusia
En diciembre de 2024 la justicia estadounidense imputó a 14 norcoreanos vinculados a dos empresas controladas por Pyongyang: Yanbian Silverstar, con sede en China, y Volasys Silverstar, con operaciones en Rusia. Según la investigación, ambas redes empleaban al menos a 130 programadores internamente denominados “guerreros informáticos”.
Los hackers obtenían contratos tecnológicos en empresas occidentales utilizando identidades estadounidenses robadas. Algunos percibieron salarios durante años sin que sus empleadores detectaran que estaban, en la práctica, financiando al régimen norcoreano.
La red habría generado al menos 88 millones de dólares entre 2017 y 2023. Sus responsables organizaban incluso “competiciones socialistas” para premiar a quienes más dinero ingresaban, con objetivos mensuales mínimos que en algunos casos alcanzaban los 10.000 dólares. Cuando accedían a información sensible, podían complementar sus ingresos robando código o amenazando con divulgar secretos comerciales.
China aparece con frecuencia en estos expedientes: desde diversas ciudades fronterizas operan redes que emplean empresas pantalla, intermediarios financieros y conexiones internacionales para ocultar sus ciberataques.
El objetivo final es constante: obtener divisas, eludir sanciones y financiar las prioridades de Pyongyang. Según la plataforma Chainalysis, los hackers vinculados a Corea del Norte robaron alrededor de 2.020 millones de dólares en criptomonedas durante 2025.